
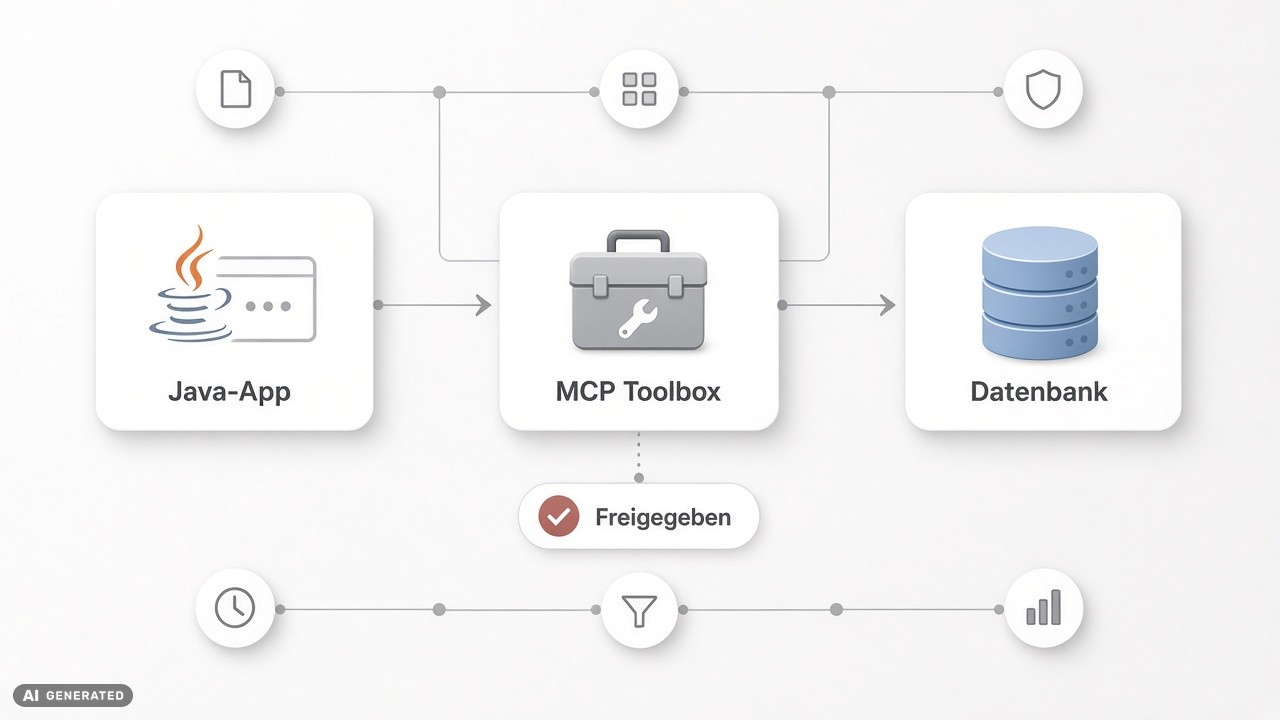
Google hat das Java-SDK seiner MCP Toolbox for Databases in Version 1.0 veröffentlicht. Java-Anwendungen können KI-Agenten damit über das Model Context Protocol (MCP) auf Datenbanken wie PostgreSQL, Oracle oder MySQL zugreifen lassen. Für Betreiber gewachsener Systemlandschaften rückt damit vor allem eine Frage in den Vordergrund: Wer darf über den Agenten welche Daten sehen?
MCP ist ein offener Standard, über den KI-Anwendungen externe Werkzeuge und Datenquellen einheitlich ansprechen. Die MCP Toolbox for Databases ist ein quelloffener MCP-Server von Google, der zwischen KI-Agenten und Datenbanken vermittelt. Über das Java-SDK als Client-Bibliothek gelangen die auf dem Server definierten Werkzeuge in Java-Anwendungen und von dort zum Agenten.
Was die MCP Toolbox leistet
Gestartet ist das Projekt als »Gen AI Toolbox for Databases«, noch vor MCP. Die Projektseite nennt neben Google-Cloud-Diensten wie AlloyDB, BigQuery, Cloud SQL und Spanner auch PostgreSQL, MySQL, MariaDB, SQL Server, Oracle, MongoDB, Redis, Elasticsearch, Snowflake und weitere.
Zentral ist die Konfigurationsdatei tools.yaml. Jedes dort beschriebene Werkzeug steht für eine parametrisierte Abfrage, die der Agent nutzen darf. Statt selbst SQL zu schreiben, entscheidet das Sprachmodell nur, welches Werkzeug passt, und setzt die Parameterwerte ein. Daneben gibt es generische Werkzeuge wie list_tables oder execute_sql, die Google für die Datenexploration aus Entwicklungsumgebungen vorsieht.
Die Dokumentation warnt zudem: Sogenannte Template-Parameter werden vor der Ausführung direkt in das SQL-Statement eingesetzt und sind anfällig für SQL-Injection. Google empfiehlt einfache Parameter und für Template-Parameter eine Liste erlaubter Werte.
Java-SDK 1.0: Was neu ist und was noch fehlt
Version 1.0.0 des SDK erschien laut GitHub am 9. September 2026, die offizielle Ankündigung im Google Cloud Blog folgte am 7. Oktober. Google bezeichnet die Version als stabile Grundlage für Unternehmensanwendungen. Wichtige Änderungen laut Release Notes und Ankündigung:
- Gebundene Parameter: Legt die Anwendung einen Wert selbst fest, etwa die ID des angemeldeten Nutzers oder Mandanten, blendet das SDK diesen Parameter aus der Werkzeugbeschreibung für das Sprachmodell aus. Das Modell kann ihn damit nicht verändern. Das ist ein Breaking Change gegenüber Version 0.2.
- Authentifizierung: Die Anmeldung des Clients am Toolbox-Server steckt in eigenen Schnittstellen. Googles Application Default Credentials sind eingebaut, eigene Token-Quellen möglich. Werden Zugangsdaten unverschlüsselt per HTTP übertragen, warnt das SDK zur Laufzeit.
- Hooks und Standardwerte: Vor und nach jedem Werkzeugaufruf lassen sich eigene Funktionen ausführen, Parameter können Standardwerte erhalten.
Mindestvoraussetzung ist Java 17, ab Java 21 lassen sich virtuelle Threads nutzen. Laut Repository reicht der Funktionsumfang noch nicht an die SDKs für Python, JavaScript/TypeScript und Go heran; welche Funktionen fehlen, nennt Google nicht. Fertige Integrationspakete für Frameworks wie LangChain oder Googles Agent Development Kit gibt es nach Angaben von heise bislang nur für andere Sprachen.
Was bedeutet das konkret?
Die Toolbox ist ein Baustein für Entwickler und Integratoren, kein Werkzeug für Endanwender. Für Unternehmen und Medienhäuser ergeben sich drei Punkte:
- Kontrollierter Zugriff wird einfacher: Statt einem Agenten freie Abfragen zu erlauben, lassen sich genau definierte Abfragen freigeben, zum Beispiel »Artikel einer Ausgabe nach Status« oder »Bestellungen eines Kunden«.
- Berechtigungen bleiben die Hauptaufgabe: Ein Agent liest das, was der Datenbankbenutzer des Toolbox-Servers lesen darf. Ist dieser Benutzer zu weit berechtigt, hilft auch die beste Werkzeugdefinition nur begrenzt.
- Herstellerdatenbanken sind ein Sonderfall: Redaktionssysteme, DAM- oder Planungssysteme speichern ihre Daten oft in Strukturen, die der Hersteller nicht als Schnittstelle vorsieht. Direkte Abfragen darauf können Supportansprüche berühren und bei Updates brechen.
Wie real das Risiko ist, zeigten Sicherheitsforscher im Juli 2025 am MCP-Server von Supabase, nicht an der Google-Toolbox: In ihrem Szenario las ein weitreichend berechtigter Agent Support-Tickets mit eingeschleusten Anweisungen und schrieb daraufhin vertrauliche Zugangsdaten in ein für den Angreifer sichtbares Ticket. Der Entwickler Simon Willison beschreibt das Muster als Kombination aus Zugriff auf private Daten, nicht vertrauenswürdigen Inhalten und einem Weg nach außen.
Unsere Einordnung: Erst Rechte klären, dann die MCP Toolbox anbinden
Die Richtung der Toolbox ist aus unserer Sicht richtig: vordefinierte Abfragen, serverseitig gebundene Parameter und getrennte Authentifizierung entsprechen dem Prinzip der minimalen Rechte (Least Privilege). Bevor Sie einen Agenten an produktive Daten anbinden, sollten Sie dennoch einige Fragen klären:
- Datenzugang: Eigener, nur lesender Datenbankbenutzer, möglichst auf dedizierte Sichten (Views) oder ein Replikat statt auf die Produktivdatenbank.
- Werkzeugzuschnitt: Nur die Abfragen freigeben, die ein Anwendungsfall wirklich braucht. Generische Werkzeuge wie execute_sql gehören in Testumgebungen, nicht in den Betrieb.
- Nutzerbezug: Nutzer- oder Mandantenkennungen serverseitig binden, nicht vom Modell übergeben lassen.
- Nachvollziehbarkeit: Werkzeugaufrufe protokollieren und regelmäßig auswerten.
- Schnittstellen der Hersteller: Bei Redaktionssystemen und DAM vorhandene APIs prüfen, bevor Sie direkt auf deren Datenbanken zugreifen.
Einen Überblick zur Einführung gibt unser Beitrag KI im Mittelstand: Fahrplan für Agenten & Automatisierung. Bei der Einbindung von KI-Agenten in bestehende Systemlandschaften unterstützen wir im Rahmen von CONSULT + CONNECT mit Beratung und Systemintegration.
Mit Version 1.0 ist das Java-SDK nutzbar, der Funktionsumfang wächst aber noch; für produktive Projekte entscheidet weniger das SDK als das Berechtigungskonzept dahinter.
Quellen
- Datenbanken mit Java, KI und MCP steuern: Googles MCP Toolbox, heise online (Robert Lippert), 12.10.2026: https://www.heise.de/news/Datenbanken-mit-Java-KI-und-MCP-steuern-Googles-MCP-Toolbox-11483877.html
- Announcing MCP Toolbox Java SDK v1.0: agentic data access for the enterprise, Google Cloud Blog (Abirami Sukumaran, Stenal Jolly, Anubhav Dhawan), 07.10.2026: https://cloud.google.com/blog/topics/developers-practitioners/announcing-mcp-toolbox-java-sdk-v10-agentic-data-access-for-the-enterprise/
- mcp-toolbox-sdk-java: Release v1.0.0, Google (googleapis, GitHub), 09.09.2026: https://github.com/googleapis/mcp-toolbox-sdk-java/releases/tag/v1.0.0
- MCP Toolbox for Databases (Repository und README), Google (googleapis, GitHub), abgerufen 14.10.2026: https://github.com/googleapis/mcp-toolbox
- MCP Toolbox: Tools (Dokumentation), Google, mcp-toolbox.dev, abgerufen 14.10.2026: https://mcp-toolbox.dev/documentation/configuration/tools/
- Supabase MCP can leak your entire SQL database, Simon Willison’s Weblog, 06.07.2025: https://simonwillison.net/2025/Jul/6/supabase-mcp-lethal-trifecta/
