
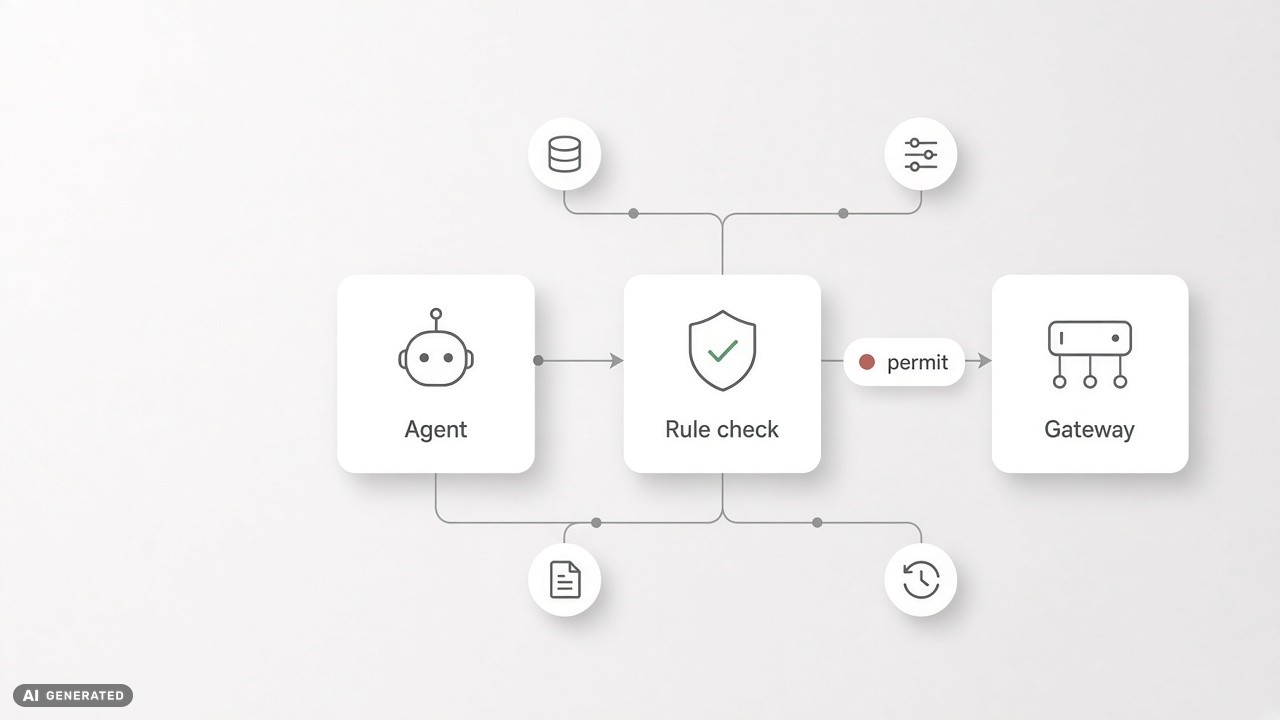
AWS hat mit Strands Box ein Open-Source-Werkzeug vorgestellt, das KI-Agenten in eine Sandbox setzt und jede geprüfte Aktion gegen Regeln abgleicht, die auch frühere Schritte des Agenten kennen. Die Developer Preview läuft bislang nur lokal auf Macs. Für Integrationsprojekte ist vor allem das technische Muster dahinter interessant.
Veröffentlicht hat AWS Strands Box am 7. Oktober 2026 im eigenen Open-Source-Blog, der Code steht unter der Apache‑2.0‑Lizenz auf GitHub. Das Projekt stammt vom Strands-Team bei AWS, ist laut Hersteller aber nicht an ein bestimmtes Agenten-Framework gebunden.
Wie Strands Box Sandbox und Regeln verbindet
Strands Box arbeitet mit zwei Schichten. Die erste ist die Isolation durch das Betriebssystem, auf macOS die Sandbox-Technik Seatbelt. Sie begrenzt, auf welche Dateien und Netzwerkziele der Agent direkt zugreifen kann.
Die zweite Schicht ist die Regelsprache Dogwood, die AWS selbst entwickelt hat. Ihre Syntax lehnt sich laut AWS an die Policy-Sprache Cedar an. Geprüft wird an vier Stellen: in einer eingebauten Shell, in einem Python-Interpreter, in einem Vermittler für MCP-Server (Model Context Protocol, ein verbreiteter Standard, über den Agenten Werkzeuge aufrufen) und in einem Gateway für alle ausgehenden Verbindungen. Was keine passende »permit«-Regel hat, wird abgelehnt, ein »forbid« hat Vorrang.
Der eigentliche Unterschied zu einer reinen Sandbox liegt im Zustand. Alle Prüfstellen schreiben in einen gemeinsamen Ereignisverlauf, auf den Regeln zugreifen. Laut AWS lassen sich damit Häufigkeiten, Zeitfenster und Reihenfolgen abbilden. Die Beispiele aus dem Blogbeitrag:
- Nur lesen: Ein Agent untersucht Logs über die AWS-Kommandozeile, eine IAM-Rolle mit temporären Zugangsdaten verhindert Änderungen an der Infrastruktur.
- Begrenzen: Ein Agent darf höchstens drei erfolgreiche Nachrichten in zehn Minuten an Slack senden, weitere Versuche lehnt das Gateway ab.
- Abfolgen sperren: Hat der Agent Dateien aus einem Verzeichnis mit Kundendaten gelesen, sind danach keine ausgehenden HTTP-Anfragen mehr erlaubt, egal ob der Lesezugriff per Shell oder Python erfolgte.
Zugangsdaten bekommt der Agent nicht zu sehen. Er arbeitet mit Platzhaltern, die das Gateway erst beim Verlassen der Box durch echte Schlüssel ersetzt oder durch eine AWS-Signatur ergänzt. Konfiguriert wird alles über zwei Dateien: box.toml für Umgebung, Werkzeuge und Zugriffe, policy.dw für die Regeln.
Wo die Preview an Grenzen stößt
AWS spricht selbst von einem frühen Stadium. Unterstützt werden derzeit Macs mit Apple Silicon ab macOS 15. Auf der Roadmap stehen laut AWS weitere Betriebssysteme, ein Kommandozeilenwerkzeug, das eine Grundkonfiguration erzeugt, und Box für produktiv betriebene Agenten, etwa auf Amazon Bedrock AgentCore, ECS oder Kubernetes. Einen Termin nennt AWS nicht.
Zwei Einschränkungen sind dokumentiert. Dateien, die in der Konfiguration direkt freigegeben sind, schützt nur das Betriebssystem, diese Zugriffe tauchen im Ereignisverlauf nicht auf. Zudem laufen Interpreter und Gateway außerhalb der Sandbox, der Bestand an Code, dem man vertrauen muss, wächst also. Analysten weisen gegenüber InfoWorld außerdem darauf hin, dass Box nicht jede schädliche Entscheidung innerhalb erlaubter Rechte verhindern kann und schlecht formulierte Regeln legitime Arbeit blockieren können.
Was bedeutet das konkret?
Strands Box ist kein Produkt für den Redaktionsbetrieb. Das Muster dahinter lässt sich aber auf Integrationsprojekte übertragen, in denen Agenten auf Redaktionssystem, DAM oder Infrastruktur zugreifen:
- Least Privilege zuerst: Ein Agent bekommt ein eigenes technisches Konto mit genau den Rechten, die seine Aufgabe braucht, etwa Lesezugriff auf Metadaten im DAM, aber keine Lösch- oder Veröffentlichungsrechte.
- Regeln außerhalb des Modells: Grenzen gehören in eine Prüfschicht an Schnittstelle oder Gateway, nicht in den Prompt. Ein Modell lässt sich umstimmen, eine abgelehnte API-Anfrage nicht.
- Zustand mitdenken: Viele Risiken entstehen erst aus der Abfolge, etwa wenn ein Agent gesperrte Inhalte liest und danach einen externen Dienst aufruft. Solche Ketten sollten Sie gezielt beschreiben.
- Schlüssel trennen: API-Schlüssel für Redaktionssystem, DAM oder KI-Dienste gehören nicht in die Umgebung des Agenten.
- Entscheidungen protokollieren: Jede erlaubte und jede abgelehnte Aktion sollte nachvollziehbar sein.
Unsere Einordnung für Integrationsprojekte
Für den Produktiveinsatz ist Strands Box heute zu früh. Lohnend ist es dennoch, die Architektur jetzt zu verstehen: Sandbox, Regeln mit Gedächtnis und ausgelagerte Zugangsdaten bilden einen Rahmen, an dem sich auch andere Werkzeuge messen lassen.
Praktisch beginnt die Absicherung vor der Werkzeugwahl. Erfassen Sie, auf welche Systeme ein Agent zugreifen soll, welche Aktionen dort erlaubt sind und welche Kombinationen ausgeschlossen sein müssen. Diese Liste ist später die Grundlage für Rechte, Regeln und Tests, unabhängig davon, ob Sie Strands Box, eine andere Lösung oder eigene Prüfungen an der Schnittstelle einsetzen.
Bei der Systemintegration ordnen wir solche Fragen gemeinsam mit Betreibern ein. Für KI-Aufgaben in WoodWing Studio und WoodWing Assets setzen wir mit ao.Services auf modulare, fest definierte Automatisierungs-Workflows statt auf frei handelnde Agenten.
Ob ein Agent im Alltag hilft oder zum Risiko wird, entscheidet sich weniger am Modell als an den Grenzen, die das System um ihn zieht.
Quellen
- Introducing Strands Box: AI agent sandboxes powered by Dogwood, AWS Open Source Blog (Amazon Web Services), 07.10.2026: https://aws.amazon.com/blogs/opensource/introducing-strands-box-ai-agent-sandboxes-powered-by-dogwood/
- strands-agents/box (Repository und README), Strands Agents / Amazon Web Services auf GitHub, abgerufen 14.10.2026: https://github.com/strands-agents/box
- AWS Strands Box: KI-Agenten an die kurze Leine nehmen, heise online (Moritz Förster), 09.10.2026: https://www.heise.de/news/AWS-Strands-Box-KI-Agenten-an-die-kurze-Leine-nehmen-11482058.html
- AWS takes aim at runaway AI agent behavior with Strands Box, InfoWorld (Prasanth Aby Thomas), 08.10.2026: https://www.infoworld.com/article/4232439/aws-takes-aim-at-runaway-ai-agent-behavior-with-strands-box.html
- Strands Box: Open-source sandbox for AI agents, Help Net Security (Mirko Zorz), 12.10.2026: https://www.helpnetsecurity.com/?p=387269
